🌍 주간 글로벌 보안 및 비즈니스 리스크 브리핑 (2026.03.30 - 2026.04.06)
1. Sector Fact Check (섹터별 순수 팩트)
[글로벌/미국/유럽]
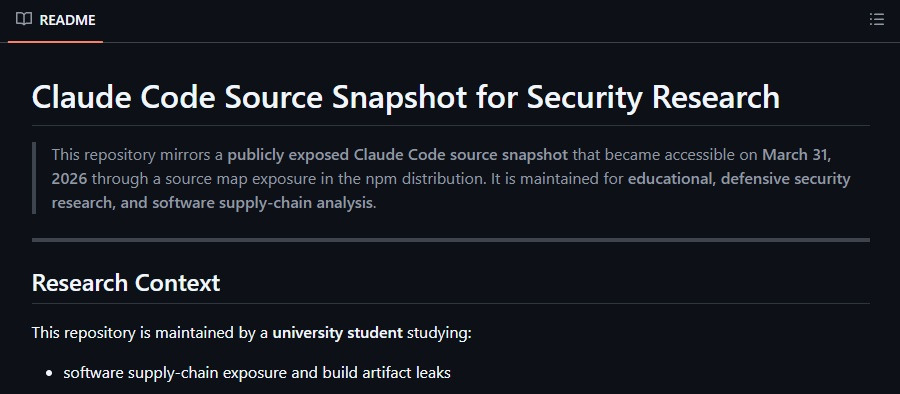
- Anthropic 'Claude Code' 소스 코드 유출 및 제로데이 발견 / 3월 31일 npm에 디버깅 소스맵이 실수로 노출되며 소스 코드가 유출됨. 직후 Adversa AI가 50만 라인 이상의 코드에서 자격 증명(SSH, AWS, GitHub 토큰)을 탈취할 수 있는 심각한 취약점을 발견 / (SecurityWeek, 2026-04-02)
- Lloyds Bank, API 오류로 11만 명 이상의 금융 데이터 노출 / IT 업데이트 중 발생한 API 결함으로 동시 접속 시 타인의 거래 내역(계좌번호, 보험 번호 등)이 노출되는 사고 발생 / (GovInfoSecurity, 2026-04-02)
- Citrix NetScaler 고위험 취약점(CVE-2026-3055) 실공격 포착 / CVSS 9.3점의 이 취약점은 장치 메모리에서 세션 토큰 등 민감 데이터를 유출함. CISA는 즉각적인 패치를 명령하는 KEV 목록에 추가 / (GovInfoSecurity, 2026-04-02)

[정보보안/해킹/데이터유출]
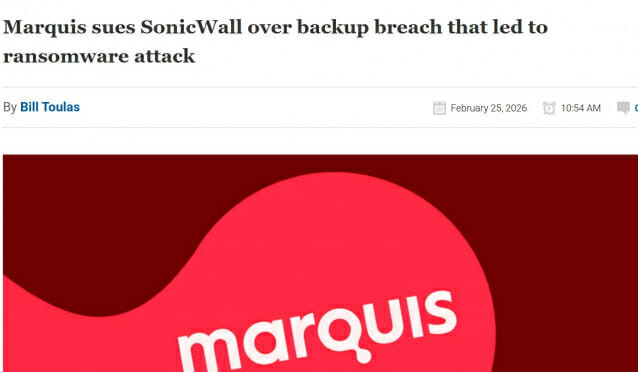
- Ransomware 'SonicWall 클라우드 백업' 인프라 공격으로 확산 / 해커가 API 코드 변경과 관련된 설정 데이터를 추출하여 78만 명의 사회보장번호(SSN) 및 결제 카드 정보를 탈취 / (PKWARE, 2026-03)
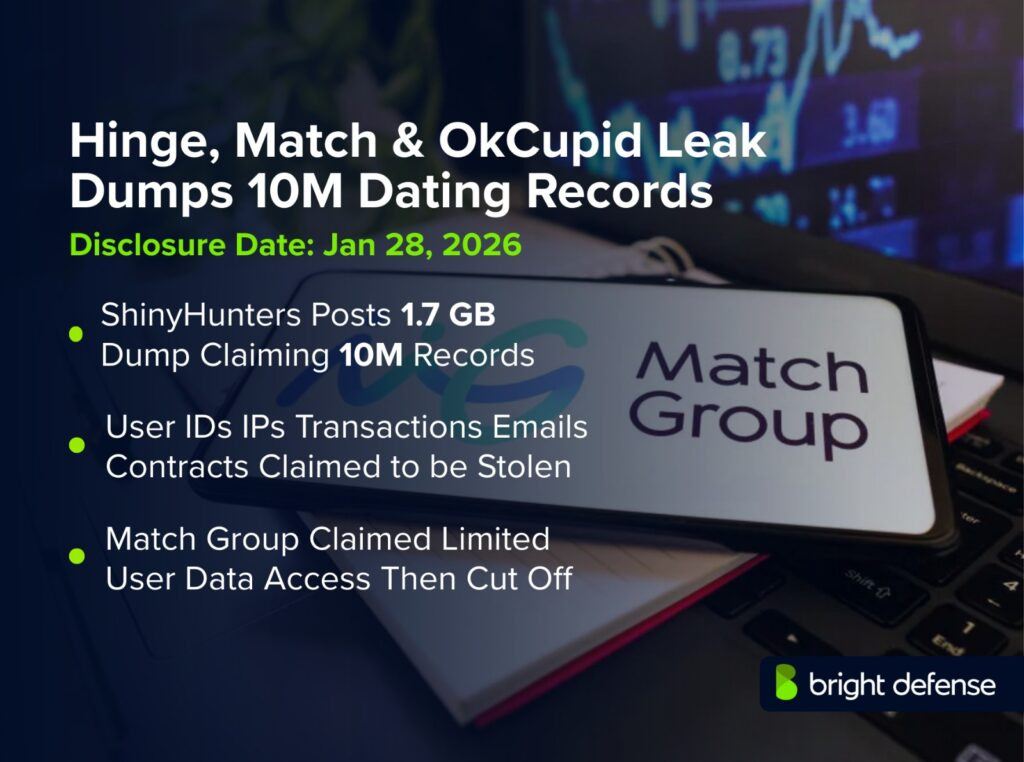
- Match Group(Tinder, Hinge 등), ShinyHunters에 의해 1,000만 건 유출 / Okta SSO 계정 탈취를 통해 1.7GB 규모의 사용자 데이터가 노출됨 / (SharkStriker, 2026-04)
- FBI 시스템 '중대 해킹' 공식 확인 / 미 연방수사국(FBI)은 최근 발생한 시스템 침입 사고를 공식 인정하고 조사를 진행 중 / (GovInfoSecurity, 2026-04-02)
[AI/Tech/정부]
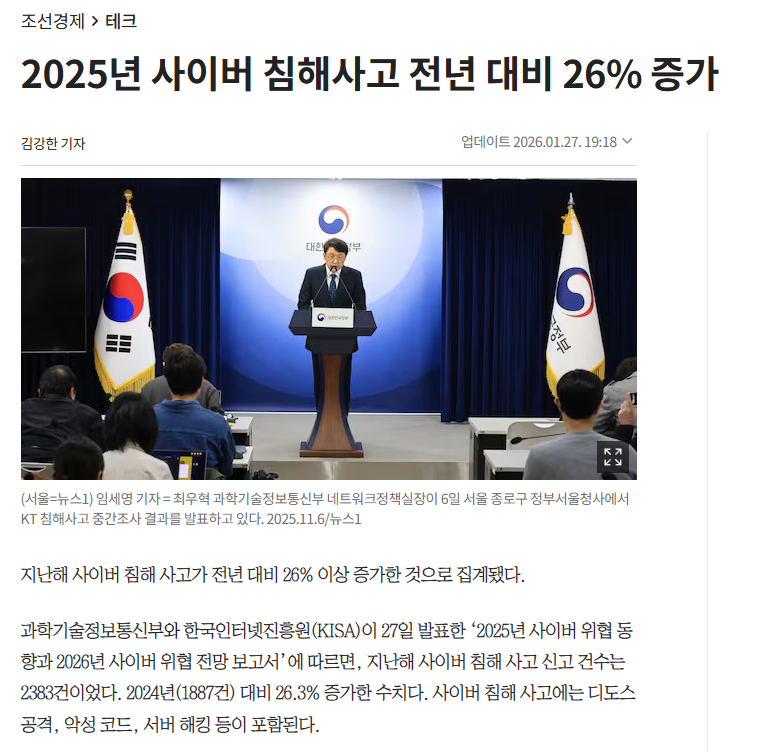
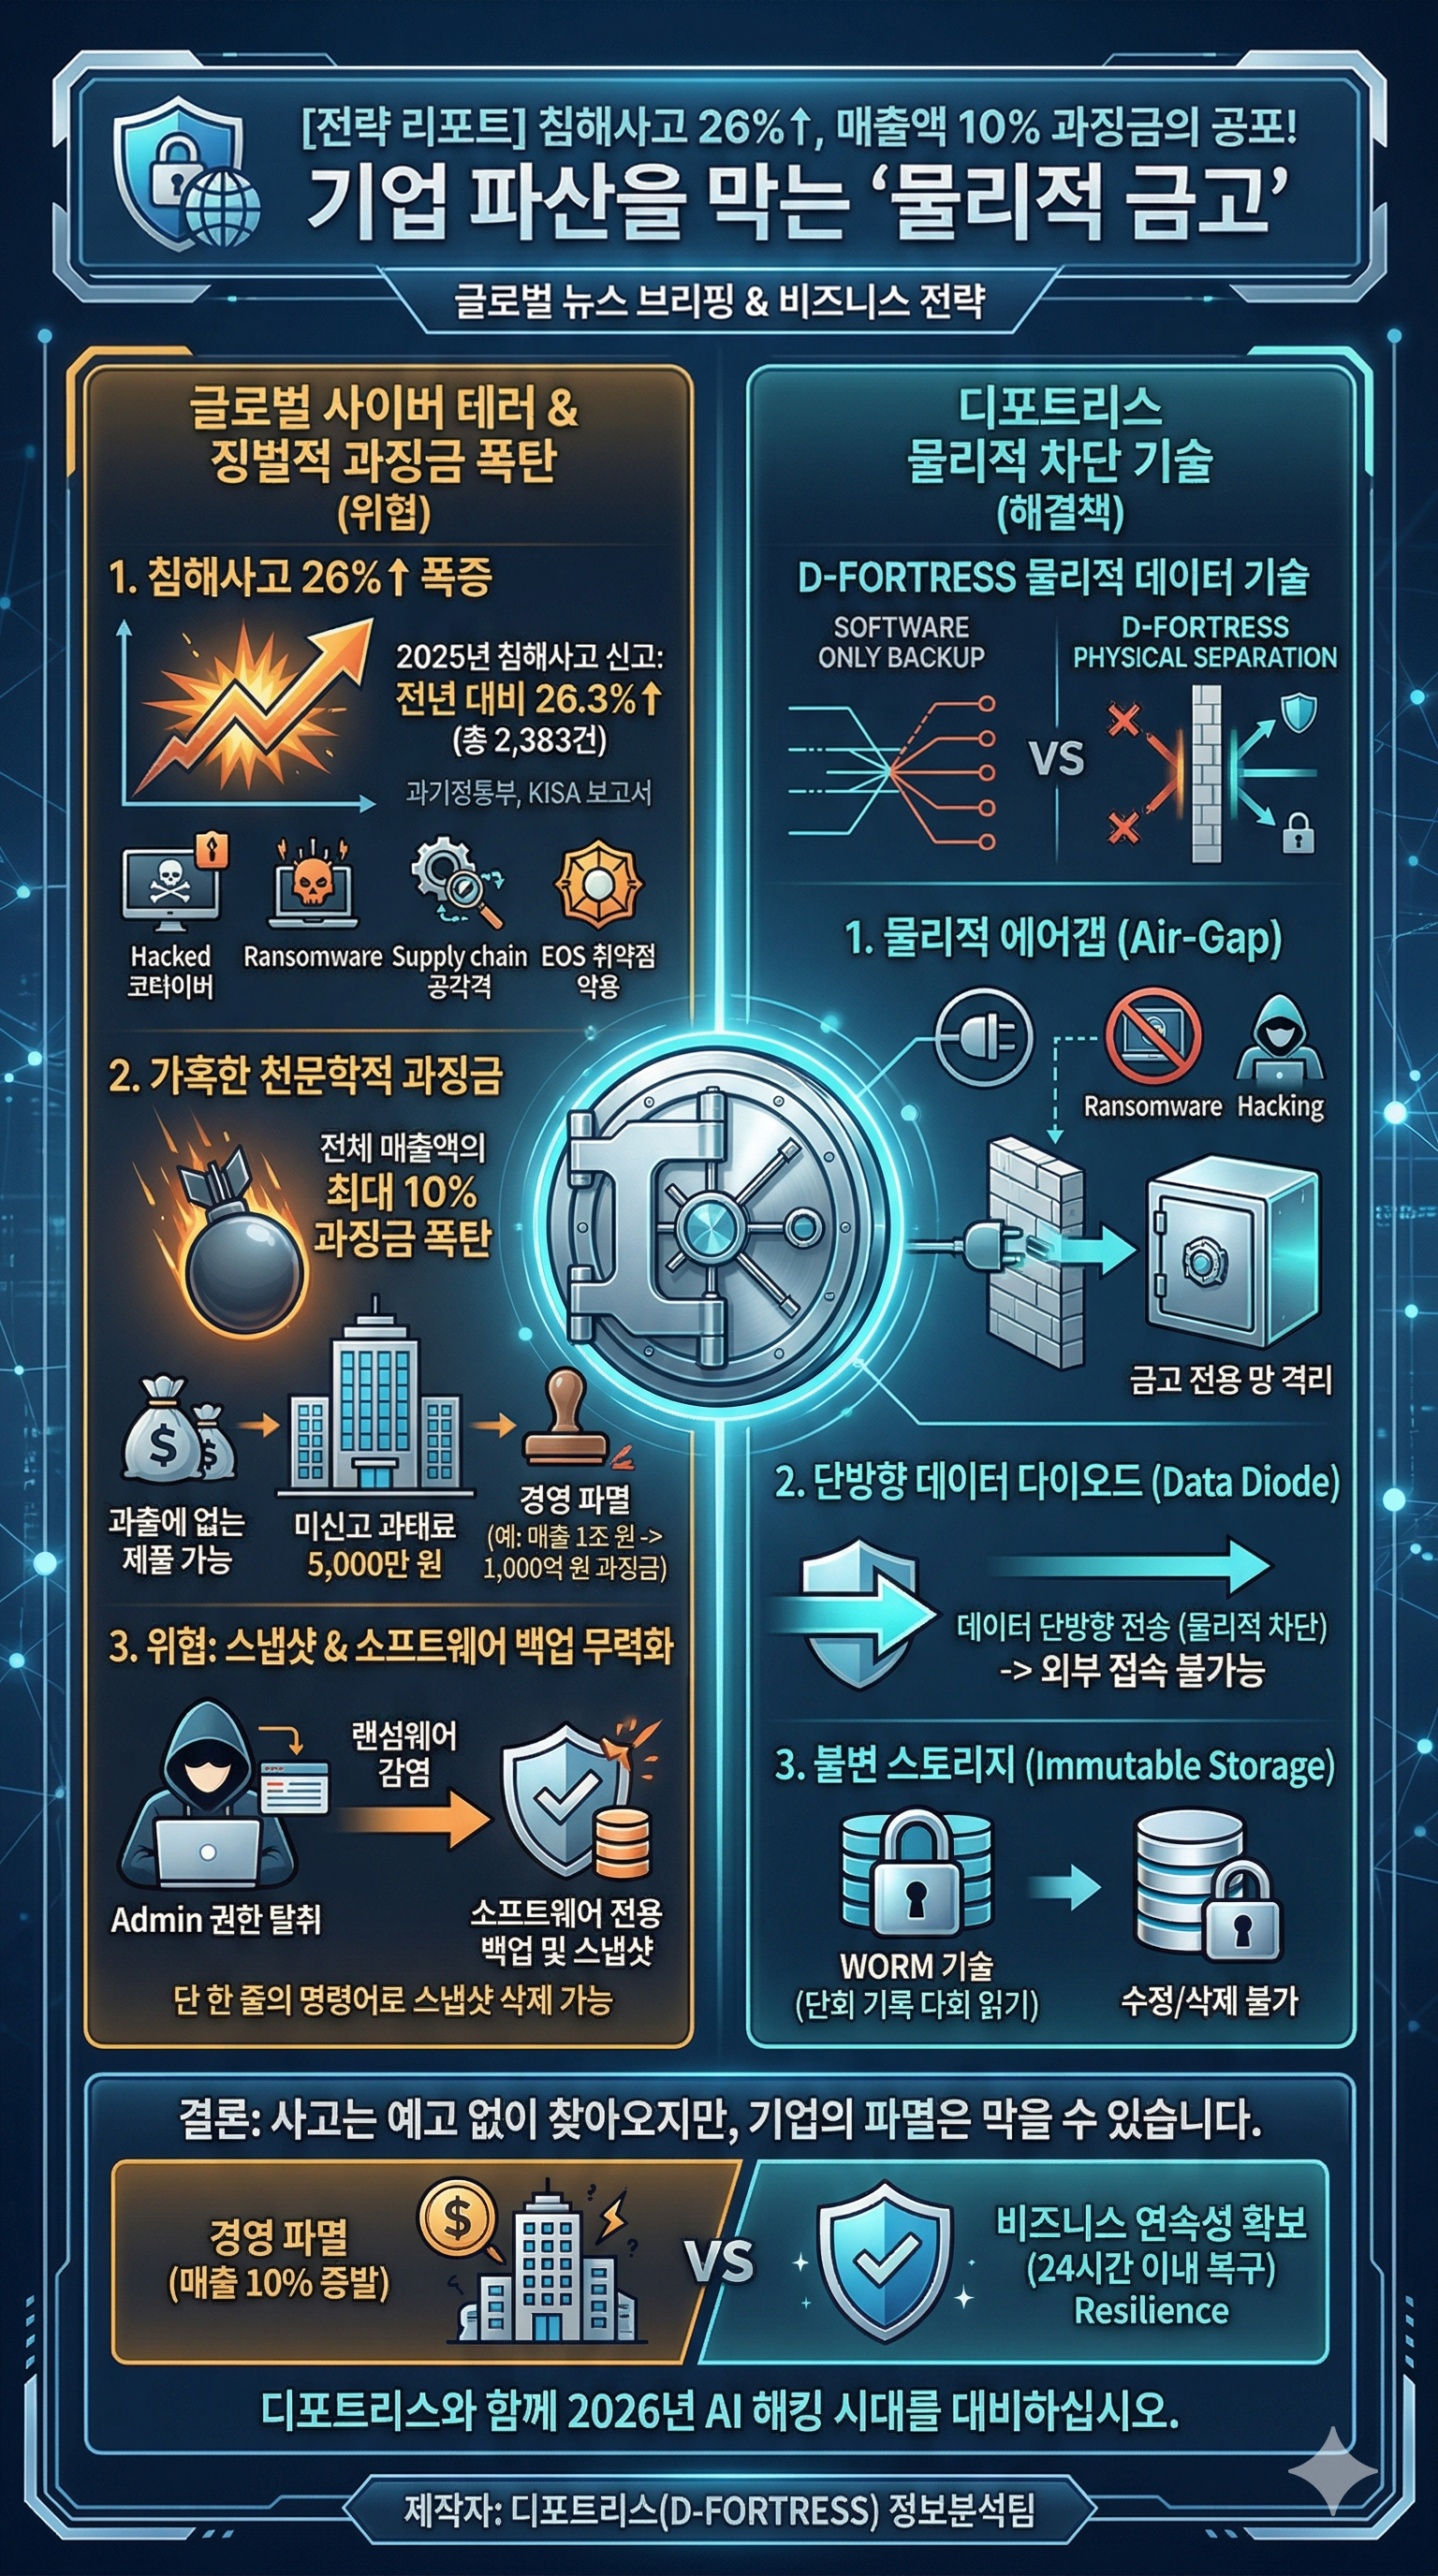
- 과기정통부, 2025년 침해사고 26% 급증 발표 및 2026 AI 위협 경고 / 지난해 신고 건수 2,383건으로 전년 대비 26.3% 증가. 2026년에는 딥페이크 기반 실시간 음성/영상 사기와 AI 모델 직접 공격이 본격화될 것으로 전망 / (KISA/MSIT, 2026.01.27 보도 재확인)
2. PEST 거시 환경 스캐닝 (Macro Analysis)
- P (Politics): 전 세계적으로 '디지털 주권(Digital Sovereignty)'이 국가 안보의 핵심으로 부상함. Microsoft 디지털 주권 서밋(2026.04)에서 사이버 보안 없이는 주권도 없다는 원칙이 강조됨.
- E (Economy): AI 에이전트(Claude Code 등) 도입 속도가 보안 검증 속도를 앞지르며 발생한 취약점이 기업의 핵심 자산(자격 증명) 유출로 직결되는 경제적 리스크 증대.
- S (Society): 금융(Lloyds), 데이팅 앱(Match Group), 의료(Marquis 사례) 등 생활 밀착형 서비스의 연쇄 침해로 디지털 서비스에 대한 사회적 피로도와 불신 극도화.
- T (Technology): API 설정 오류와 SSO(Single Sign-On) 계정 탈취가 대규모 유출의 주된 경로로 고착화됨. 공격자들은 AI를 활용해 취약점 탐지 자동화를 가속화하는 중.
3. Executive Summary & Action Plan (최종 총평 및 행동 지침)
총평: 이번 주는 '신뢰의 인프라(AI 에이전트, SSO, Cloud Backup)'가 가장 위험한 공격 경로가 된 한 주였습니다. 특히 Anthropic의 소스 코드 유출과 제로데이 발견은 우리가 도입하려는 AI 도구가 도리어 내부 기밀을 유출하는 '트로이 목마'가 될 수 있음을 시사합니다.
Action Plan: [Defensive & Physical Isolation]
- AI 도구 격리: 사용 중인 AI 에이전트 및 코딩 도구의 API 권한을 최소화하고, 민감 자격 증명(AWS/Git 토큰)이 포함된 환경에서의 자율 실행을 즉시 제한하십시오.
- 물리적 금고 확보: 소프트웨어 설정만으로 막을 수 없는 API/SSO 침해에 대비해, 디포트리스(D-FORTRESS)와 같은 물리적 에어갭(Air-Gap) 백업으로 최후의 보루를 마련하십시오.
단 하나의 스탠스: "소프트웨어는 뚫릴 수 있다. 오직 물리적으로 분리된 데이터만이 안전하다."
[디포트리스 리포트] AI가 소스 코드를 내뱉는 시대: 26% 급증한 해킹과 '과징금 1,000억'의 생존 전략
🛡️ "설정만 믿고 계십니까?" - 4월 1주차 보안 동향
안녕하세요, 디포트리스(D-FORTRESS) 정보분석팀입니다. 이번 한 주간 글로벌 보안 업계는 '신뢰의 붕괴'를 목격했습니다. 전 세계가 열광하는 AI 에이전트 Claude의 소스 코드가 유출되고, 금융 대기업의 API가 무너졌습니다. 과기정통부가 예고한 'AI 해킹 본격화'의 전조 현상을 분석합니다.
1. AI 에이전트의 배신: Claude Code 소스 유출 사건
최근 Anthropic의 AI 코딩 도구인 'Claude Code'의 소스 코드가 npm을 통해 유출되는 초유의 사태가 발생했습니다. 유출 직후 발견된 제로데이 취약점은 공격자가 개발자의 SSH 키와 AWS 자격 증명을 탈취할 수 있게 합니다. 편리함을 위해 도입한 AI가 기업의 심장부를 여는 열쇠를 해커에게 넘겨준 셈입니다.
2. 스냅샷만으로는 부족한 이유: API와 SSO의 붕괴
Lloyds Bank의 API 오류와 Match Group의 SSO 탈취 사고는 우리가 믿어왔던 '소프트웨어 보안 계층'이 얼마나 쉽게 무너질 수 있는지 보여줍니다.
- API 오류: IT 업데이트 한 번에 11만 명의 금융 정보가 노출되었습니다.
- SSO 탈취: 단 하나의 계정 탈취로 1,000만 건의 사용자 데이터가 증발했습니다. 해커가 관리자 권한을 획득하면 서버 내의 모든 스냅샷과 소프트웨어 백업은 명령어 단 한 줄로 삭제될 수 있습니다.
3. 정부의 경고: "매출액 10% 과징금, 남의 일이 아닙니다"
지난해 침해사고가 26.3% 급증하면서, 정부는 2026년을 기점으로 AI 기반 사이버 공격이 주류가 될 것으로 보고 대응 수위를 높이고 있습니다. 특히 개인정보 유출 시 전체 매출액의 10%에 달하는 징벌적 과징금은 더 이상 경고가 아닙니다. 매출 1조 기업이 1,000억 원의 과징금을 맞는 것은 이제 현실적인 경영 리스크입니다.
4. 왜 '디포트리스(D-FORTRESS)'의 물리적 금고여야 하는가?
소프트웨어 보안이 뚫리는 순간, 우리를 지켜주는 것은 오직 물리적 단절(Air-Gap)뿐입니다.
- 물리적 에어갭: 해커가 AI를 동원해 모든 네트워크 경로를 탐색해도, 물리적으로 끊겨 있는 디포트리스의 '데이터 금고'에는 접근할 수 없습니다.
- 단방향 전송: 데이터가 한 방향으로만 흐르는 기술(Data Diode)을 통해 금고 안의 데이터가 오염되거나 역으로 유출되는 것을 원천 차단합니다.
- 불변 스토리지: 어떠한 관리자 권한으로도 수정이나 삭제가 불가능한 물리적 잠금 장치를 제공합니다.
✅ 지금 당장 취해야 할 경영진의 결단
- AI 가드레일 수립: 내부 개발 도구에 사용되는 AI의 권한을 즉시 점검하십시오.
- 백업 체계의 물리적 전환: 소프트웨어 기반 스냅샷에만 의존하지 말고, 사고 발생 시 24시간 내에 서비스를 재개할 수 있는 물리적 데이터 금고를 도입하십시오.
사고는 막을 수 없어도, 기업의 파멸은 막을 수 있습니다. 디포트리스와 함께 2026년 AI 해킹 시대를 대비하십시오.
#디포트리스 #AI보안 #ClaudeCode유출 #API보안 #개인정보과징금 #사이버위협전망 #물리적에어갭 #데이터금고 #디포트리스백업
'News' 카테고리의 다른 글
| [보안 긴급] "망분리는 안전지대가 아니다"… 금융권 우회 공격 시나리오 전격 공개 (0) | 2026.04.14 |
|---|---|
| [2026 보안 가이드] 'OpenClaw 사태'로 본 AI 에이전트 도입 필수 보안 체크리스트 5가지 (0) | 2026.04.07 |
| 2026년 3월 4주 보안 리포트: AI 에이전트의 역습과 무너지는 인증 보안 (0) | 2026.03.23 |
| CEO의 목소리로 걸려온 전화, 300억이 사라졌다: 주간 보안 리포트 (0) | 2026.03.16 |
| MFA도 뚫린다? 3월 첫째 주 글로벌 보안 이슈 총정리 (0) | 2026.03.09 |


