핵심 요약: 기업 내 랜섬웨어 및 해킹 사고 발생 시 경영진 보고를 위한 '사고 경위 및 대응 보고서 양식' 무료 다운로드. 랜섬웨어 감염 후 대처법과 백업 서버 파괴를 막는 물리적 에어갭 보안 솔루션 '디포트리스'를 소개합니다.
🚨 어느 날 갑자기 찾아온 랜섬웨어, 가장 먼저 해야 할 일은?
기업의 전산 담당자나 정보보안팀에게 어느 날 아침 사내 PC와 서버의 확장자가 알 수 없는 문자로 변해 있는 것을 발견하는 것만큼 끔찍한 일은 없습니다.
랜섬웨어 감염을 인지한 즉시, 2차 피해를 막기 위해 감염된 기기의 네트워크(랜선)를 물리적으로 분리하고 경영진에게 현재 상황을 신속하고 정확하게 보고해야 합니다. 하지만 당황스러운 상황 속에서 폼을 갖춘 보고서를 처음부터 작성하기란 쉽지 않습니다.
빠른 사태 파악과 신속한 의사결정을 돕기 위해 [랜섬웨어 사고 경위 및 대응 보고서 양식(Word)]을 무료로 배포합니다.
📄 랜섬웨어 사고 경위 및 대응 보고서 주요 내용
첨부된 양식은 실제 침해 사고 발생 시 필수적으로 파악해야 하는 핵심 항목들로 구성되어 있습니다.
- 사고 개요: 최초 인지 시점 및 사고 유형 (데이터 암호화, 서비스 중단 등)
- 사고 발생 경위 (타임라인): 침투 발생 추정 시간부터 인지, 조치, 현재 상태까지의 흐름
- 피해 현황 분석: 메인 ERP 서버, 파일 서버(NAS), DB 파일 등 핵심 자산의 피해 규모 및 서비스 영향도
👇 [무료 다운로드] 랜섬웨어 사고 경위 및 대응 보고서 양식.docx
🔍 사고 보고서를 쓰며 마주하는 뼈아픈 현실
보고서를 작성하다 보면 가장 뼈아픈 항목란이 있습니다. 바로 "백업 서버 데이터 손실 여부"입니다.
최근 앤트로픽의 '미토스(Mythos)'와 같은 자율형 AI 해킹 도구들이 등장하면서 사이버 공격의 패러다임이 완전히 바뀌었습니다. 과거에는 메인 서버만 암호화했다면, 이제 고도화된 해커들은 며칠 동안 내부망에 잠복하며 '백업 서버'를 가장 먼저 찾아내 파괴합니다. 기업의 복구 의지를 꺾어야만 막대한 협상금을 받아낼 수 있기 때문입니다.
실제로 랜섬웨어 피해 기업의 무려 44%가 백업 데이터까지 동시에 감염되는 참사를 겪고 있습니다. 아무리 수억 원을 들여 방화벽과 EDR, 외산 소프트웨어 백업을 구축했더라도, 해커가 최고 관리자(Admin) 권한을 탈취해 네트워크로 연결된 선을 타고 들어오면 속수무책으로 무너집니다.
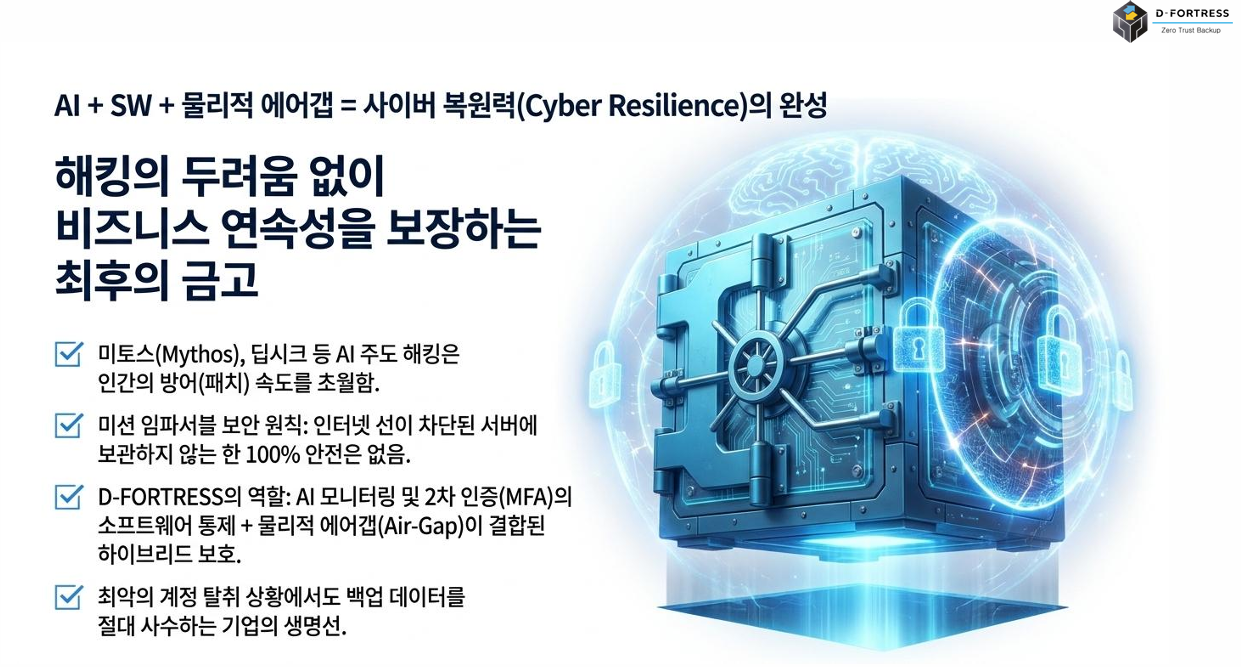
🛡️ "해킹을 막을 수 없다면, 접속 경로를 없애야 합니다"
이미 망가진 시스템을 되돌릴 수는 없지만, 두 번 다시 이 참혹한 사고 보고서를 쓰지 않기 위한 근본적인 대책이 필요합니다. 소프트웨어로 막는 보안의 시대는 끝났습니다. 이제는 사이버 복원력(Cyber Resilience)을 보장하는 물리적 에어갭(Air-Gap)이 필수입니다.
물리적 제로 트러스트 데이터 금고, 디포트리스(D-FORTRESS)
디포트리스(D-FORTRESS)는 해커가 침투할 수 있는 통신 회선을 하드웨어적으로 완전히 단절하는 '이중 데이터 다이오드(Dual Data Diode)' 특허 기술이 적용된 차세대 백업 시스템입니다.
- 완벽한 물리적 단절: 들어오는 길만 열고, 밖에서 안으로 들어오는 통로는 하드웨어 회로 레벨에서 끊어버립니다. 해커가 기업의 메인 서버 전체를 장악해도 디포트리스 안의 백업 원본은 단 1바이트도 건드릴 수 없습니다.
- 초고속 무결성 전송: 기존 일방향 장비의 한계였던 패킷 유실을 극복하고, 10Gbps의 실효 속도로 수천만 개의 파일을 시스템 과부하 없이 완벽하게 백업합니다.
- 해커와의 협상 종료 (Zero RTO): 사고 발생 시, 물리적으로 분리되어 있던 '복구 전용선'을 열어 오염되지 않은 클린 데이터를 즉시 주입합니다. 며칠씩 걸리던 복구 시간을 획기적으로 단축하여 비즈니스를 즉각 정상화합니다.
🛑 랜섬웨어에 한 번이라도 감염되셨다면, 냉정한 현실을 보셔야 합니다.
수십억 원을 들여 데이터를 복구하거나 해커에게 비용을 지불하더라도, 양방향 통신(TCP/IP)으로 선이 연결되어 있는 한 그들은 반드시 다시 찾아옵니다. > "해킹을 막을 수 없다면, 접속 경로를 없애야 합니다!"
최악의 해킹 상황에서도 기업의 생명선을 완벽하게 지켜내는 물리적 데이터 금고 — 디포트리스(D-FORTRESS)로 다음 공격을 무력화하십시오.
#랜섬웨어사고보고서 #랜섬웨어대응 #해킹사고보고서 #랜섬웨어복구 #데이터백업 #기업보안 #디포트리스 #DFORTRESS #망분리 #제로트러스트 #사이버복원력 #에어갭
'D-Fortress' 카테고리의 다른 글
| 미토스(Mythos) AI해킹과 백업 서버 파괴 기술: 금융권 매출액 10% 과징금을 막는 최후의 물리적 에어갭 전략 (0) | 2026.06.16 |
|---|---|
| 트럼프의 엔트로픽 '페이블 5' 사용 금지 사태로 본 AI 주권과 기업 사이버 보안 전략 (0) | 2026.06.15 |
| 미토스(Mythos)와 AI해킹의 진화, 금융권 파산을 막는 '물리적 에어갭' 금고 생존 전략 (0) | 2026.06.08 |
| 랜덤 확장자 랜섬웨어 감염, 서버 강제 종료 전 반드시 확인해야 할 3가지! (0) | 2026.04.28 |
| [주간 보안 이슈] 2026년 4월 4주차: AI 모델 '미토스(Mythos)' 유출 파장과 Local LLM 기반 랜섬웨어의 진화, 그리고 MSSQL 포렌식 복구 심층 분석 (0) | 2026.04.27 |


