📊 주간 글로벌 뉴스 브리핑 & 비즈니스 리스크 리포트
일시: 2026년 7월 22일 (수)
수신: 경영진 및 보안 전략 담당자
발신: 디포트리스(D-FORTRESS) 정보분석팀
1. Sector Fact Check (섹터별 순수 팩트)
[글로벌 인프라 및 OS 보안 위협]
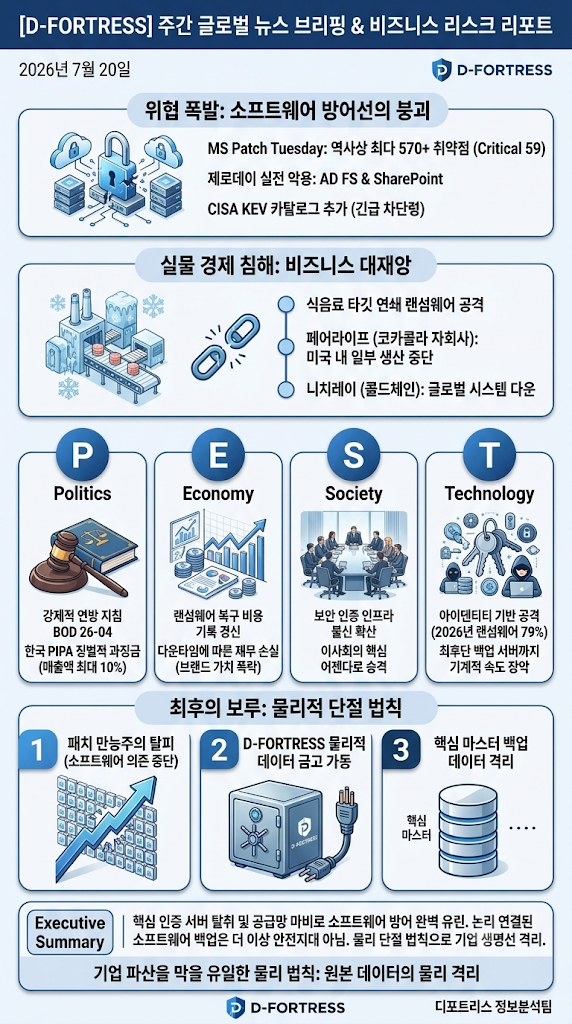
- 마이크로소프트 역사상 최대 규모 570개 취약점 패치 및 액티브 제로데이 폭발: 마이크로소프트는 7월 Patch Tuesday를 통해 역사상 단일 배포 기준 가장 많은 무려 570개의 취약점(59개 Critical 포함)을 해결하는 대규모 보안 업데이트를 배포했습니다. 이번 업데이트에서는 145개의 원격 코드 실행(RCE) 결함과 254개의 권한 상승(EoP) 취약점이 대거 처리되었습니다.
- AD FS 및 SharePoint 핵심 제로데이 실전 악용 규명: MS의 공식 마스터 가이드에 따르면, Active Directory Federation Services 권한 상승 취약점(CVE-2026-56155)과 온프레미스 SharePoint Server 원격 코드 실행 취약점(CVE-2026-56164)이 패치가 나오기 전 이미 해커들에 의해 실전 악용(Zero-Day) 중이었음이 규명되었습니다. CISA는 이를 확인하고 Known Exploited Vulnerabilities(KEV) 카탈로그에 즉각 추가해 긴급 차단령을 하달했습니다.
[엔터프라이즈 인프라 및 데이터 침해]
- 글로벌 식음료·냉동 물류 인프라 타깃 연쇄 랜섬웨어 공격 발생: 지난 7월 16일, 코카콜라(The Coca-Cola Company)의 유제품 자회사인 '페어라이프(fairlife)'의 생산 관련 시스템이 제3자의 무단 접근으로 인한 랜섬웨어 공격에 직격당해 미국 내 일부 생산 운영이 일시 중단되는 사태가 발생했습니다. 이에 앞서 7월 13일에는 일본의 대형 푸드 및 콜드체인 물류 기업인 '니치레이(Nichirei Corp)' 역시 서버 침해로 인한 대규모 시스템 다운타임을 겪으며 글로벌 제조 공급망 전반에 심각한 비상경보가 켜졌습니다.
2. PEST 거시 환경 스캐닝 (Macro Analysis)
- P (Politics): 미국 CISA의 강제적 연방 결함 조치 지침(BOD 26-04) 강화와 국내 개정 개인정보보호법(PIPA)의 압박이 최고조에 달했습니다. 기업이 AD FS나 셰어포인트와 같은 계정·협업 인프라 패치를 단 며칠만 지연시켜 데이터가 유출되거나 오염될 시, 전체 연 매출액의 최대 10%라는 무자비한 징벌적 과징금 폭탄이 즉각 부과됩니다.
- E (Economy): 소포스(Sophos)의 2026 랜섬웨어 실태 보고서에 따르면 최근 랜섬웨어 복구 비용은 매년 기록을 경신하고 있습니다. 코카콜라 자회사 사례처럼 실물 공장 라인과 생산 인프라(OT)가 전면 마비될 경우, 다운타임에 따른 재무적 손실과 브랜드 가치 폭락이 엔터프라이즈의 치명적인 재무적 파산 비용으로 즉각 청구되는 구조입니다.
- S (Society): 업계 최대 거인인 MS의 자체 보안 인증 인프라(AD FS)마저 제로데이에 뚫리고, 단 한 번의 업데이트에 570개의 결함이 쏟아지는 현상을 목격하며 '소프트웨어 방어벽과 양방향 연결을 100% 신뢰하는 것은 불가능하다'는 회의론이 이사회 핵심 어젠다로 확산되었습니다.
- T (Technology): 2026년 랜섬웨어 공격 원인의 무려 79%가 계정 정보 탈취(Compromised Credentials) 및 피싱 등 '아이덴티티(Identity) 기반 공격'에서 시작되고 있음이 실전 통계로 확인되었습니다. 소프트웨어 백신이 탐지하기 전, 해커가 정상 관리자의 자격 증명을 훔쳐 내부망 최후단의 백업 서버까지 기계적 속도로 장악하는 기술적 고도화가 완성된 상태입니다.
3. Executive Summary & Action Plan
시장 총평: 단 한 주 만에 570개의 취약점이 쏟아지고, 핵심 인증 서버(AD FS)와 협업 플랫폼(SharePoint)의 제로데이가 실전 악용되면서 '소프트웨어 및 자격 증명 기반 방어 전선'이 완벽하게 유린당한 한 주였습니다. 해커들은 훔친 자격 증명을 이용해 정상 관리자로 위장한 뒤, 주 서버와 생산 인프라를 암호화하기 전 양방향 네트워크(TCP/IP)로 연결된 백업망부터 찾아내 복구의 희망을 단절합니다. 논리적 연결을 유지하는 모든 방식의 소프트웨어 백업은 더 이상 안전지대가 아닙니다.
Action Plan:
- 패치 만능주의 탈피: 고쳐야 할 결함이 570개에 달하고 인증 서버 자체가 통로가 되는 시대입니다. 소프트웨어로 소프트웨어를 방어하려는 끝없는 루프를 중단하십시오.
- 최후의 보루, 물리적 단절 가동: 최고 관리자 권한과 Active Directory 토큰이 해커에게 장악당하더라도, 외부의 어떠한 삭제 명령어나 악성코드도 진입할 수 없는 디포트리스(D-FORTRESS) 물리적 에어갭 데이터 금고로 기업의 생명선인 핵심 마스터 백업 데이터를 즉시 고립시키십시오.
단 하나의 스탠스: "인증 서버가 뚫리고 글로벌 제조 라인이 마비되는 시대, 기업의 파산을 막을 유일한 무기는 네트워크 밖으로 원본을 격리하는 물리적 차단 법칙뿐입니다."
MS 역대급 570개 취약점 폭발과 코카콜라 랜섬웨어: 금융권 매출액 10% 과징금을 방어할 최후의 물리적 에어갭
570개 결함의 역습, 무력화된 소프트웨어 보안 공식
전 세계 엔터프라이즈와 금융 인프라를 지탱하던 소프트웨어 보안 공식이 완전히 무너져 내리는 역사적 대격변이 일어났습니다. 2026년 7월 중순, 마이크로소프트(MS)가 발표한 Patch Tuesday 보안 업데이트는 단일 배포 기준 역사상 최대 규모인 무려 570개의 취약점 결함을 무더기로 쏟아내며 시장을 충격에 빠뜨렸습니다.
더욱 치명적인 것은 방어의 핵심이어야 할 Active Directory 인증 서버(AD FS)의 권한 상승 결함(CVE-2026-56155)과 SharePoint 서버의 원격 코드 실행 취약점(CVE-2026-56164)이 공식 패치가 나오기도 전에 이미 해커들에 의해 실전 악용(Zero-Day) 중이었다는 팩트입니다.
이 보안 공백을 틈타 세계적 식음료 거인인 코카콜라(The Coca-Cola Company)의 자회사 페어라이프(fairlife)의 생산 인프라가 랜섬웨어 공격에 직격당해 공장 라인이 일시 중단되는 참사가 발생했습니다.
최신 AI 해킹과 자율형 에이전트들이 인프라를 유린하는 현재, 패치 타임라인과 소프트웨어 방화벽만을 신뢰하던 금융권과 대기업들이 '매출액 10% 징벌적 과징금'이라는 파산 도미노를 막기 위해 왜 즉시 물리 법칙에 기반한 방어선으로 전환해야 하는지 그 생존 전략을 제시합니다.
1. 복구의 희망을 끊는 해커의 1순위 표적, '백업 서버' 잔혹사
최근 글로벌 사이버 범죄 조직과 랜섬웨어의 침투 프로세스는 소름 끼치도록 영악합니다. 그들은 시스템에 침투한 즉시 운영 서버를 암호화하지 않습니다. 최신 보안 리포트에 따르면, 최근 랜섬웨어 공격의 무려 79%가 취약점 패치 보드가 아닌 '도용된 자격 증명(Compromised Credentials)'과 피싱 등 아이덴티티 탈취를 통해 시작됩니다.
해커는 훔친 토큰을 이용해 정상 관리자 계정으로 위장한 채 내부망에 숨죽여 잠복합니다. 그들의 제1 목표는 논리적·소프트웨어적으로 연결된 '백업 서버'를 찾아내 데이터를 먼저 동시 파괴하는 것입니다. 랜섬웨어 공격의 96%가 백업 저장소를 우선 표적 삼아 침투하며, 이 중 76%가 백업 무력화에 성공합니다. 복구 수단이 전멸한 것을 확인한 후에야 해커는 본색을 드러내며 주 서버와 생산 OT 라인을 마비시키고 이중 협박을 가합니다.
백업이 훼손되면 비즈니스 복구 비용은 최소 8배 이상 폭증하며, 국내 개정 개인정보보호법(PIPA)에 따라 전체 연 매출액의 최대 10%라는 파산적 과징금 폭탄이 청구됩니다. 코카콜라 자회사와 일본 니치레이 물류망의 연쇄 다운타임 사례에서 보듯, 기술의 실패는 공시 직후 기업 가치를 즉각 2~3% 증발시키는 재무적 대재앙으로 경영진과 이사회에 청구됩니다.
2. 국가망보안체계(N2SF) 완화와 '양방향 연결(TCP/IP)'의 구조적 허점
국가망보안체계(N2SF) 전환 및 망분리 규제 완화 기조로 인해 내부망과 외부 클라우드, 공급망 간의 실시간 데이터 연계 접점(공격 표면)은 폭발적으로 늘어나고 있습니다. 수많은 자산이 TCP/IP라는 양방향 네트워크로 묶여 있는 환경에서는, 이번에 폭발한 AD FS 인증 서버 결함처럼 해커가 단 한 번만 우회 통로를 확보해도 연결망을 타고 최후단의 백업 스토리지까지 통째로 도미노처럼 장악당하는 치명적인 한계를 지닌 것입니다.
인간의 뇌가 외부 네트워크와 완벽히 단절된 폐쇄망 구조를 통해 바이러스의 직접 조작을 원천 차단하듯, 가장 완벽한 보안 모델은 외부와의 연결 경로 자체를 기계적으로 분리하는 것입니다. 원자력 발전소가 외부망과 오직 '일방향 광케이블(Data Diode)'로만 단절되어 적성국의 제어망 해킹 시도를 원천 차단하는 것처럼, 소프트웨어는 해킹되어도 물리 법칙은 해킹되지 않는다는 본질에 집중해야 합니다.
3. 최후의 데이터 금고, 디포트리스(D-FORTRESS) 이중 데이터 다이오드
그동안 많은 기업들이 단방향 보안 기술을 백업망에 도입하지 못했던 이유는 수신 확인(ACK) 패킷을 주고받을 수 없어 대용량 백업 전송 시 데이터가 깨지거나 시스템이 마비되는 기술적 딜레마 때문이었습니다.
(주)락게이트코어가 개발한 디포트리스(D-FORTRESS)는 이러한 한계를 특허 출원 기술인 '이중 데이터 다이오드(Dual Data Diode)' 아키텍처로 완벽하게 극복했습니다.
- 물리적 선로의 완전 분리: 오직 데이터가 들어가기만 하는 입수 경로(Pipeline 1)와 유실 피드백 및 복구 전용선(Pipeline 2)을 하드웨어 수준으로 분리했습니다. 백업 데이터는 막힘없이 미끄러져 들어가지만, 해커의 악성코드나 삭제 명령은 물리 법칙을 거슬러 운영망으로 절대 역류할 수 없습니다.
- 30.0 Gbps급 초고속 동기화: 독자 프로토콜과 메모리 번들링(RAM Queue) 기술을 적용하여, 4,000만 개의 파일 및 총 100TB 이상의 대용량 금융권 인프라 환경에서도 단 1Bit의 패킷 유실 없는 실시간 초고속 백업을 완수합니다.
- 5중 제로 트러스트 하이브리드 보호: 최고 관리자 계정이 탈취되거나 AD FS 인증 정보가 노출되더라도 모바일 승인 없이는 진입을 차단하는 OTA 2차 인증, 외부 TCP 세션을 하드웨어적으로 강제 파괴하는 프로토콜 브레이크, AI 기반 악성코드 사전 필터링, 그리고 엔지니어도 임의 삭제가 불가능한 불변의 WORM 스토리지를 통해 완벽한 방어선을 구축합니다.
4. 사이버 복원력(Cyber Resilience)의 정점, 오염 검증 없는 '즉각 복구'
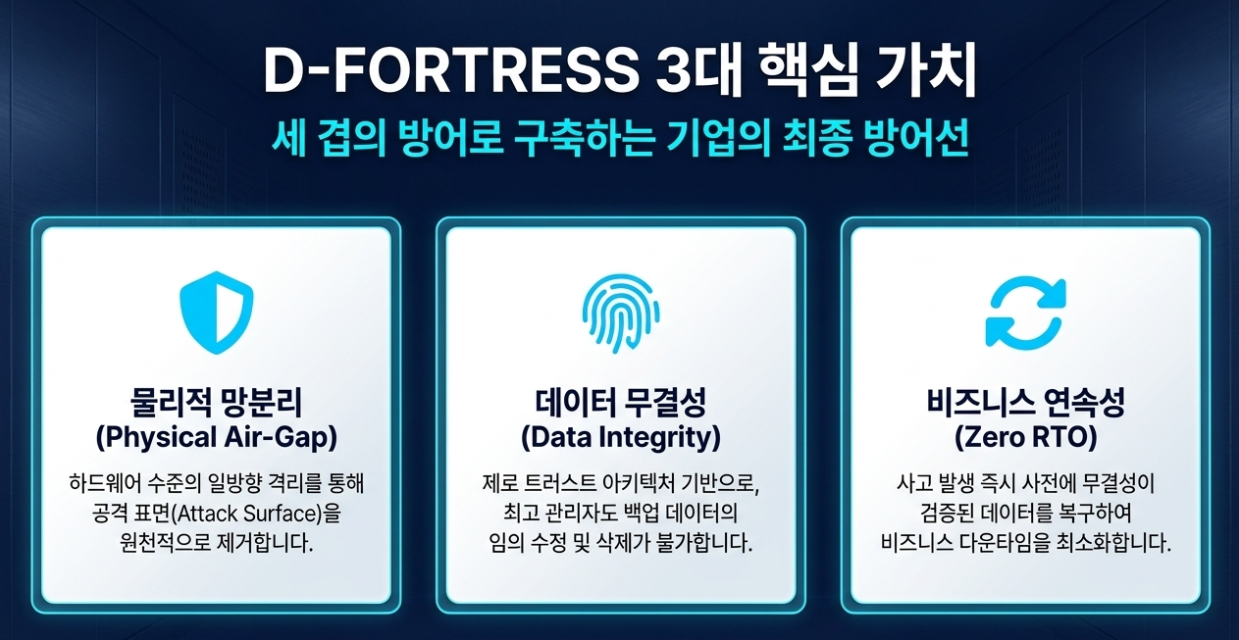
이제 보안의 핵심 질문은 "백업이 있습니까?"가 아닙니다. "최고 관리자 권한과 Active Directory 인증 자격 증명이 통째로 해커에게 장악당하더라도 백업 데이터가 강제 삭제되거나 변조되지 않는 구조인가?"를 물어야 합니다.
일반적인 논리적 백업은 감염 후 백업본의 오염 여부를 검증하고 악성코드를 스캐닝하는 데 수일에서 수주가 소요되어 비즈니스 셧다운을 유발합니다. 반면, 디포트리스는 평소 내부 AI 엔진이 100% 클린 데이터만 걸러 물리적 에어갭 금고에 보관하기 때문에, 사고 발생 즉시 '오염 검증(Scanning) 없이' 복구 전용 고속도로를 개방합니다. 무결점 원본 데이터를 운영망으로 즉각 역주입(Instant Recovery)하여 업무를 초 단위로 정상화시키며, 해커와의 협상 테이블은 그 즉시 종료됩니다.
결론 : 자율형 AI 해킹 시대, 비즈니스를 영속시키는 경영진의 결단
사고는 예고 없이 찾아오지만, 기업의 파멸은 경영진의 영리한 결단으로 방어할 수 있습니다. 단 한 달 만에 570개의 취약점이 폭발하고 인증망 자체가 무력화되는 2026년 현재, 양방향 네트워크로 연결된 모든 소프트웨어 백업은 더 이상 안전지데가 아닙니다.
더 이상 해커의 속도를 소프트웨어로 따라잡으려 하지 마십시오. 접속 경로 자체를 없애는 것만이 기업의 생명선을 사수하는 유일한 정답입니다. 디포트리스 물리적 에어갭 데이터 금고와 함께 해킹의 두려움 없는 완벽한 사이버 복원력을 완성하십시오.
#MS패치튜스데이 #ADFS해킹 #디포트리스 #락게이트코어 #제로트러스트백업 #물리적에어갭 #데이터다이오드 #사이버복원력 #매출액10프로과징금
'News' 카테고리의 다른 글
| [보안 리포트] 세계 1위 랜섬웨어 '킬린(Qilin)', 하이젠모터 타격… 진화하는 공급망 공격과 방어 전략 (0) | 2026.08.19 |
|---|---|
| [충격] 코딩 모르는 일반인이 AI로 14개 기업 해킹한 사건 (ft. 어이없는 검거 이유) (0) | 2026.08.09 |
| “예산은 없는데, 백업부터 털린다?” 국내 보안 투자의 민낯과 랜섬웨어 3.0 생존 전략 (0) | 2026.07.21 |
| 액센추어 소스코드 대량 유출과 AI 자율 랜섬웨어 쇼크: 금융권 매출액 10% 과징금을 방어할 최후의 물리적 에어갭 (0) | 2026.07.13 |
| 2026년 7월 2주차 주간 위협 인텔리전스 리포트: 자율형 AI 랜섬웨어의 도래와 공급망 엑스토션의 진화 (0) | 2026.07.08 |


