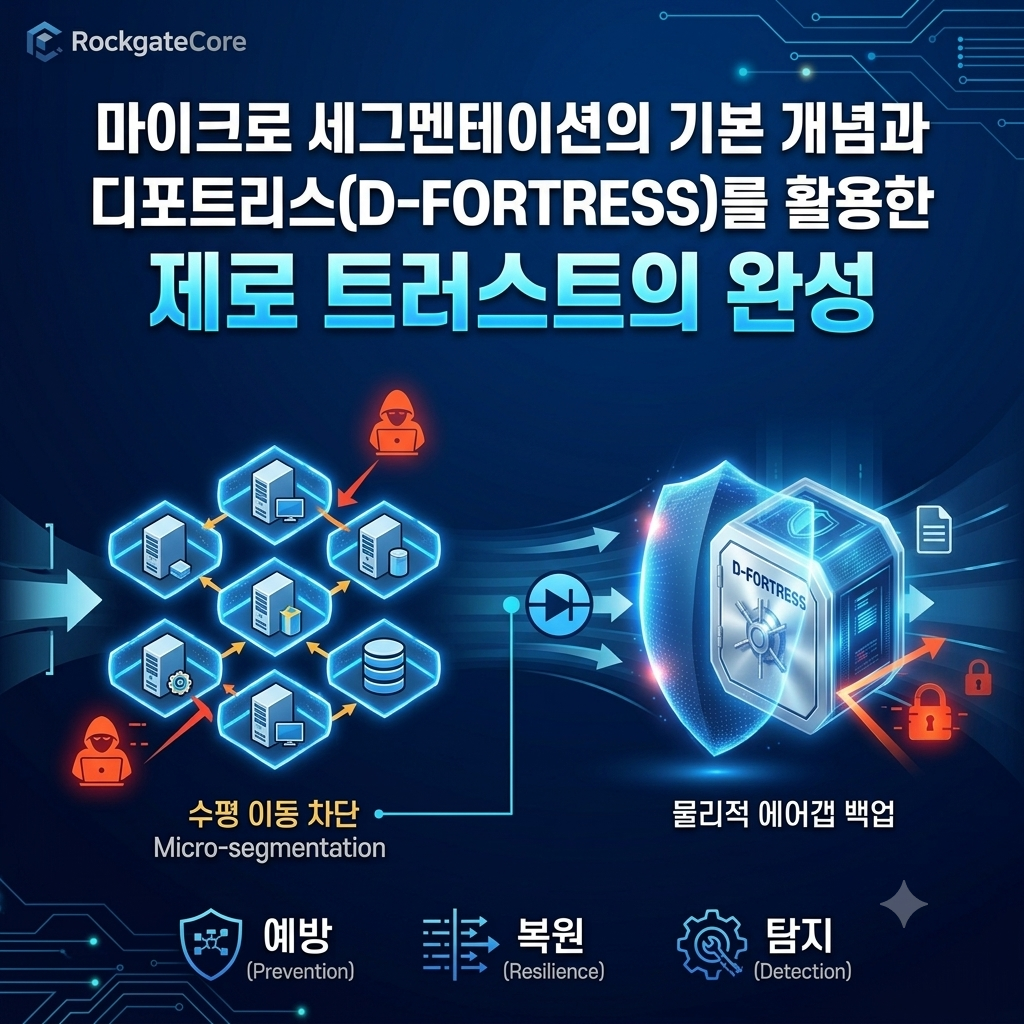
■ 요약 (Meta Description): 랜섬웨어 확산을 막는 마이크로 세그멘테이션의 논리적 방어망과 이를 보완하는 디포트리스(D-FORTRESS)의 물리적 에어갭 백업 기술. 관리자 권한 탈취 시 발생하는 사각지대를 극복하고 완벽한 사이버 복원력(Cyber Resilience)을 달성하는 최적의 보안 아키텍처를 분석합니다.
최근 엔터프라이즈 보안의 화두는 단연 '제로 트러스트(Zero Trust)'입니다. 그중에서도 마이크로 세그멘테이션(Micro-segmentation)은 내부망을 미세하게 쪼개어 위협의 확산을 막는 핵심 기술로 각광받고 있습니다.
하지만 고도화된 타겟형 랜섬웨어 공격 앞에서는 이러한 최신 소프트웨어 보안 기술도 치명적인 한계를 드러냅니다. 오늘은 마이크로 세그멘테이션의 역할과 맹점을 짚어보고, 디포트리스(D-FORTRESS)의 물리적 격리 기술이 어떻게 완벽한 사이버 보안의 퍼즐을 완성하는지 심층 분석해 드립니다.
1. 정교한 논리적 방패: 마이크로 세그멘테이션
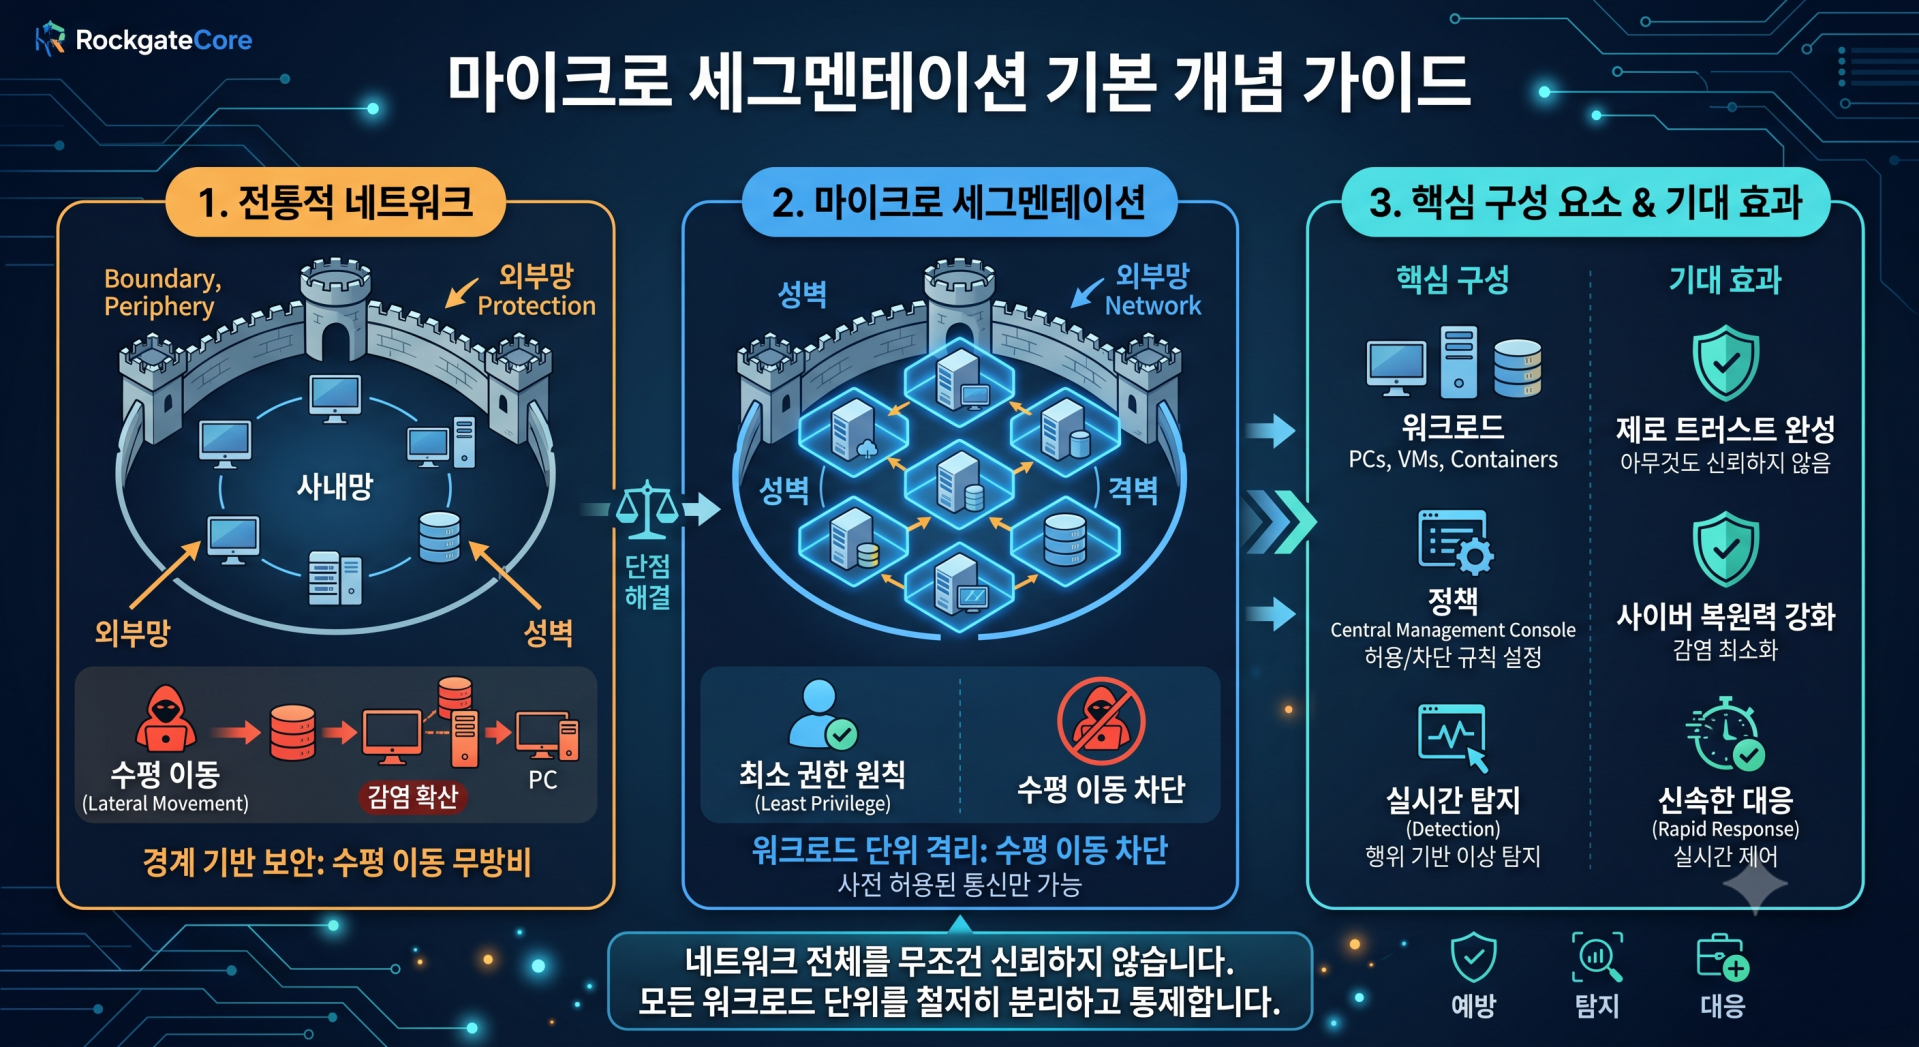
마이크로 세그멘테이션은 사내 네트워크를 워크로드(Workload) 단위의 아주 작은 조각으로 나누어, 사전에 인가된 통신만 허용하는 소프트웨어 정의(Software-Defined) 보안 기술입니다.
- 수평 이동(Lateral Movement) 차단: 사내 PC나 특정 서버 한 대가 랜섬웨어에 감염되더라도, 다른 세그먼트로 넘어가는 경로가 차단되어 전사적인 피해 확산을 1차적으로 방지합니다.
- 유연한 정책 제어: 하드웨어 장비의 추가 없이 중앙 관리 콘솔에서 네트워크 접근 권한을 민첩하게 통제할 수 있습니다.
2. 권한 탈취의 공포: 소프트웨어 방어의 치명적 맹점
문제는 마이크로 세그멘테이션이 '소프트웨어(S/W)와 권한'에 전적으로 의존한다는 태생적 한계에 있습니다. 최근의 랜섬웨어 해커들은 바로 이 점을 노립니다.
- 마스터키 탈취로 인한 정책 무력화: 해커가 지능형 지속 위협(APT)이나 공급망 공격을 통해 AD(Active Directory) 서버 혹은 최고 관리자(Root/Admin) 권한을 획득하면 상황은 종료됩니다. 해커는 중앙 콘솔에 접속해 마이크로 세그멘테이션의 모든 차단 정책을 '허용'으로 변경하거나 아예 비활성화해 버립니다.
- 백업 데이터의 동시 파괴: 세그멘테이션 정책이 뚫리는 순간, 논리적으로 연결되어 있던 백업 서버 역시 해커의 표적이 되어 원본 데이터와 함께 영구 삭제되거나 암호화됩니다.
3. 궁극의 데이터 금고: 디포트리스(D-FORTRESS)의 물리적 사수
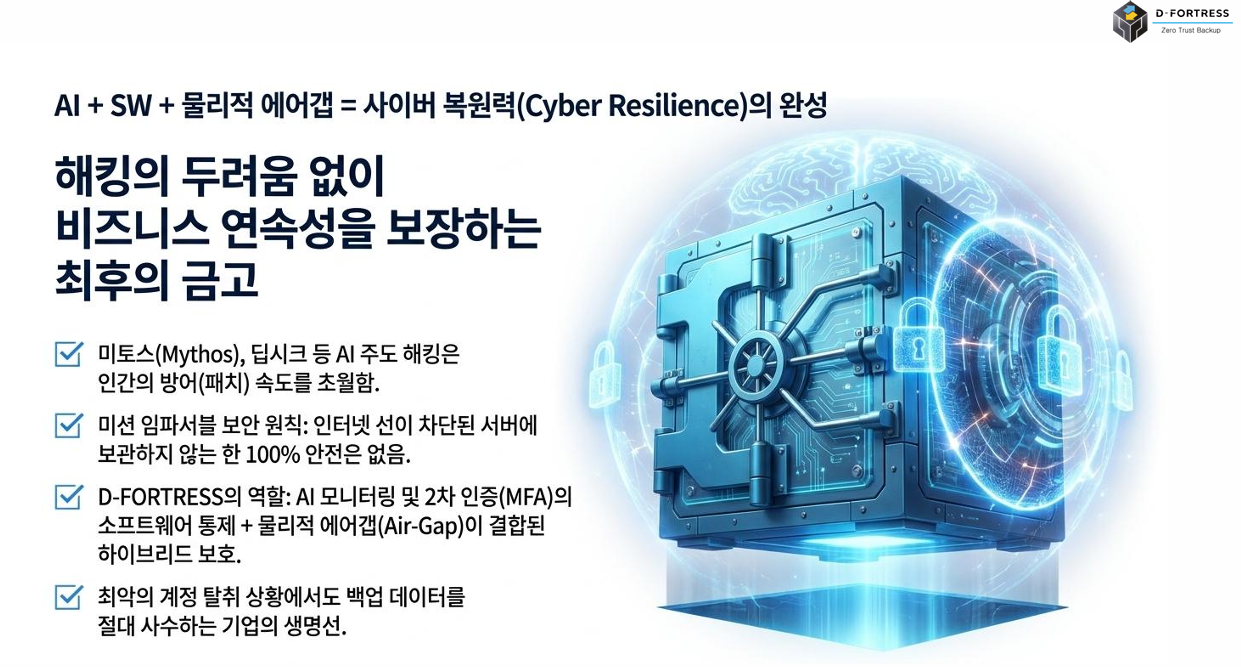
디포트리스(D-FORTRESS)는 마이크로 세그멘테이션이 중앙 권한 탈취로 인해 무너지는 바로 그 지점(Point of Failure)에서 진가를 발휘하는 '물리적 에어갭 백업 시스템'입니다.
- 물리적 일방향 전송 (데이터 다이오드): 마이크로 세그멘테이션의 모든 S/W 방어벽이 뚫렸더라도 걱정 없습니다. 디포트리스는 데이터가 백업 서버 내부로 유입(RX)되는 선로만 존재하고, 외부로 역류하거나 통신할 수 있는 물리적 회로 자체가 없습니다. 해커가 최고 관리자 권한으로 삭제 명령을 내려도, 하드웨어적으로 명령이 도달할 수 없습니다.
- 완벽한 권한 독립성: 사내 네트워크의 관리 권한과 100% 분리되어 독립적으로 작동합니다. 사내망 전체가 해커에게 장악당하는 둠스데이(Doomsday) 상황에서도 디포트리스 내부의 백업 데이터는 흠집 하나 없이 무결성을 유지합니다.
4. 논리적 예방과 물리적 복원의 완벽한 시너지
마이크로 세그멘테이션과 디포트리스는 경쟁 솔루션이 아닙니다. 두 기술은 서로의 취약점을 완벽하게 보완하는 상호 보완적 아키텍처입니다.
| 구분 | 마이크로 세그멘테이션 (Micro-segmentation) | 디포트리스 (D-FORTRESS) |
| 보안 아키텍처 | 논리적(S/W) 통제 (제로 트러스트 네트워크) | 물리적(H/W) 격리 (데이터 다이오드 에어갭) |
| 핵심 방어 목표 | 감염 초기 네트워크 내부의 확산(수평 이동) 예방 | 망 장악 이후 최종 백업 데이터 파괴 및 변조 방지 |
| 관리자 탈취 시 | 소프트웨어 통제 정책 우회 및 무력화 위험 존재 | 물리적으로 선이 끊어져 있어 관리자 권한으로도 조작 불가 |
| 기대 효과 | 보안 사고 발생 확률 최소화 (Prevention) | 최악의 사고 시 즉각적인 비즈니스 정상화 (Resilience) |
마이크로 세그멘테이션만을 맹신하는 것은, 현관과 방문마다 최고급 도어록을 설치해 놓고 정작 집 안의 금고 문은 열어둔 채 마스터키를 식탁 위에 올려둔 것과 같습니다.
진정한 제로 트러스트 네트워크 환경을 완성하기 위해서는, 마이크로 세그멘테이션으로 악성코드의 침투와 확산을 1차 통제하고, 최후단에 디포트리스를 하이브리드로 배치하여 해킹이 불가능한 절대적인 사이버 복원력(Cyber Resilience)을 확보해야 합니다.
논리와 물리, 두 마리 토끼를 모두 잡는 무결점 보안 전략. 락게이트코어의 보안 전문가 그룹이 귀사의 인프라에 가장 최적화된 백업 보안 아키텍처를 설계해 드립니다.
- [디포트리스(D-FORTRESS) 도입 및 보안 아키텍처 컨설팅 문의]
- 대표 번호: 070-8080-4910
- 공식 이메일: info@rockgatecore.com
'D-Fortress' 카테고리의 다른 글
| [랜섬웨어 복구의 진실] "복구율 99% 보장?" 랜섬웨어 복구 업체의 참혹한 현실과 100% 복구하는 유일한 방법 (0) | 2026.06.23 |
|---|---|
| MS 디펜더 제로데이 폭발과 패치 대혼란: 금융권 매출액 10% 과징금을 방어할 최후의 물리적 에어갭 (0) | 2026.06.22 |
| 미토스(Mythos) AI해킹과 백업 서버 파괴 기술: 금융권 매출액 10% 과징금을 막는 최후의 물리적 에어갭 전략 (0) | 2026.06.16 |
| 트럼프의 엔트로픽 '페이블 5' 사용 금지 사태로 본 AI 주권과 기업 사이버 보안 전략 (0) | 2026.06.15 |
| [무료 양식] 랜섬웨어·해킹 사고 경위 및 대응 보고서 다운로드 (+ 완벽한 백업 방어 가이드) (0) | 2026.06.09 |


